
WASHINGTON — El FBI publicó su primera estrategia cibernética no clasificada para toda la agencia, con el objetivo de coordinar las operaciones de sus 56 oficinas regionales frente a ataques de gobiernos extranjeros y organizaciones criminales.
El documento de 17 páginas establece una estrategia basada en cuatro pilares: investigar y desarticular a los responsables de ataques cibernéticos, apoyar a las víctimas, ampliar la colaboración con otras organizaciones y fortalecer las capacidades tecnológicas del FBI.
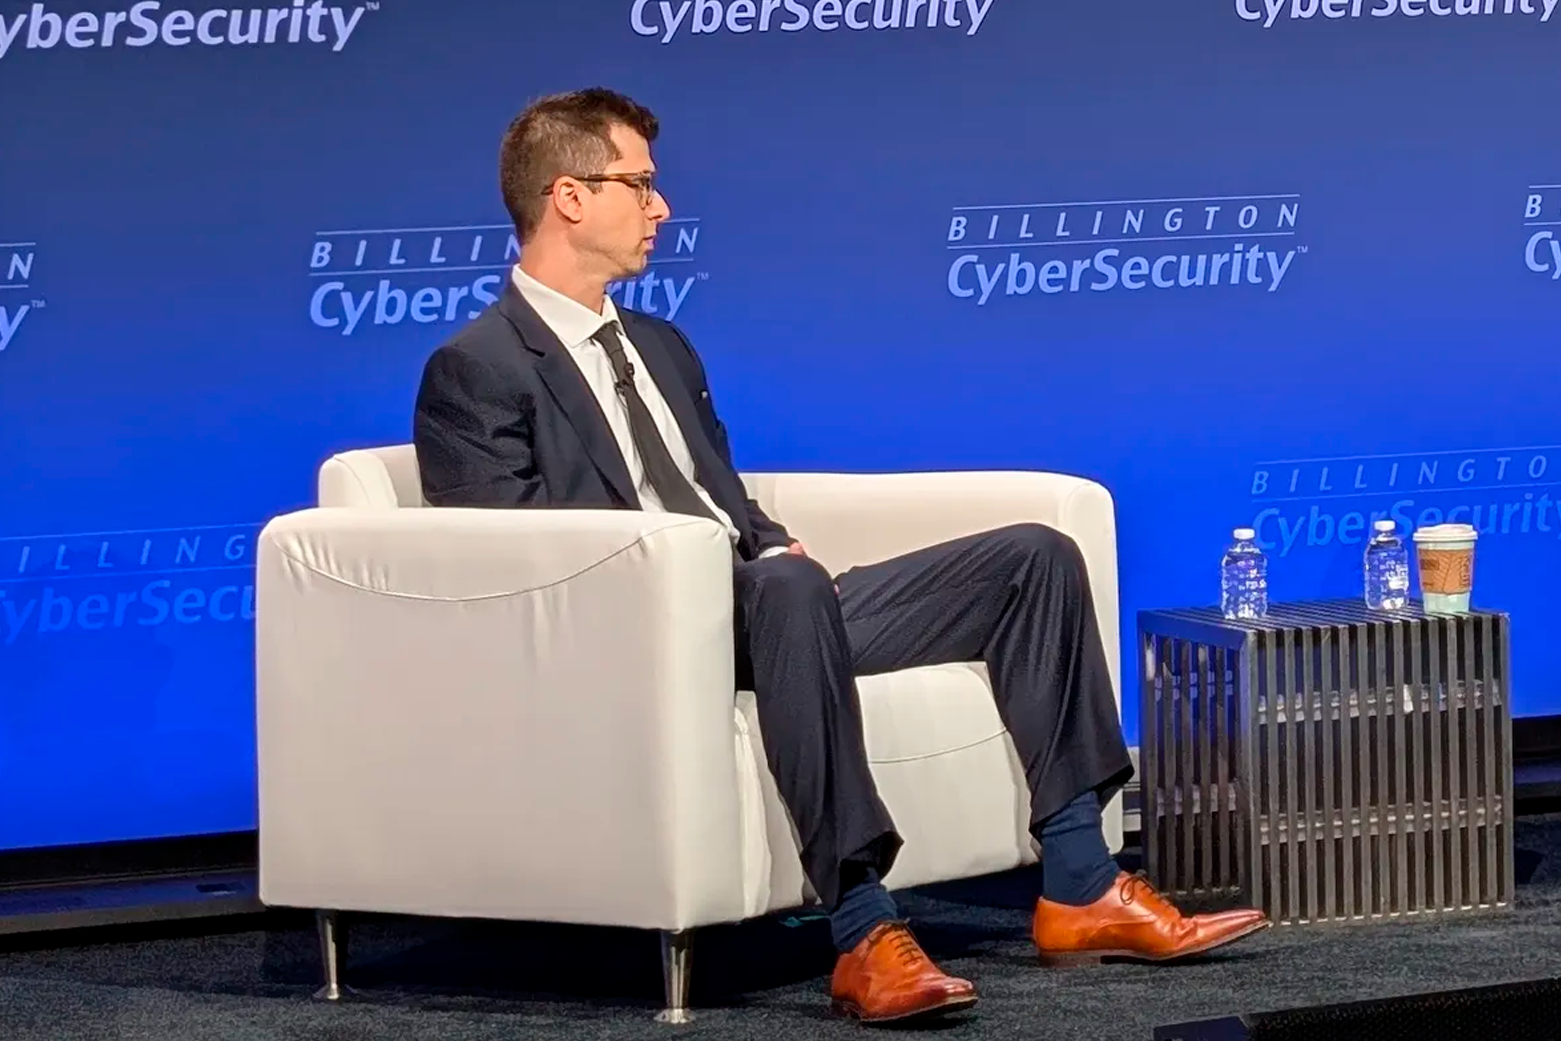
Brett Leatherman, subdirector de la División Cibernética del FBI, explicó que las estrategias anteriores estaban clasificadas o se concentraban en amenazas específicas, como las operaciones vinculadas con China.
La nueva estrategia busca establecer prioridades ante el aumento de la complejidad y frecuencia de los delitos cibernéticos. El FBI enfrenta amenazas que incluyen ataques de ransomware, fraudes digitales, unidades militares extranjeras y servicios de inteligencia.
El documento se publica en medio de una creciente preocupación por la seguridad de la infraestructura crítica estadounidense. A principios de agosto, varios ataques afectaron sistemas operativos de empresas de agua en 12 estados.
Mayor apoyo para las víctimas
El FBI indicó que el éxito de la estrategia no se medirá únicamente por la cantidad de arrestos o el dinero recuperado. La agencia también evaluará la rapidez con la que responde a las víctimas y su capacidad para compartir información útil sobre nuevas amenazas.
Leatherman señaló que, aunque no siempre sea posible realizar arrestos, la agencia puede ayudar a empresas y organizaciones a reducir el impacto de los ataques.
El plan también busca fortalecer la colaboración con compañías privadas. El FBI pretende compartir información de manera más rápida y convertir a las empresas tecnológicas en participantes activos de las operaciones contra los ciberdelincuentes.
En acciones anteriores, la agencia ha trabajado con compañías como Microsoft, Google y CrowdStrike para desmantelar infraestructura digital utilizada por grupos criminales.
Iniciativa para proteger infraestructura crítica
Leatherman también anunció “Secure 2027”, una iniciativa destinada a fortalecer la seguridad de sistemas esenciales que podrían ser atacados antes de una posible operación militar de China contra Taiwán.
El programa incluirá la cooperación entre agencias gubernamentales y empresas privadas responsables de infraestructura crítica.
El FBI también participará en el desarrollo de un programa autorizado por la administración del presidente Donald Trump que permitiría al sector privado colaborar en operaciones cibernéticas ofensivas contra organizaciones criminales extranjeras. Las agencias responsables todavía trabajan en su implementación.
Inteligencia artificial y nuevos especialistas
La estrategia contempla contratar y retener agentes especiales, analistas de inteligencia, científicos de datos, expertos en programas maliciosos y especialistas en criptomonedas.
La agencia también utilizará herramientas de inteligencia artificial cuando permitan aumentar la rapidez y precisión de las investigaciones. Estas tecnologías podrían ayudar a analizar grandes cantidades de información, detectar conexiones entre sospechosos, estudiar programas maliciosos, identificar infraestructura criminal y priorizar las notificaciones a posibles víctimas.